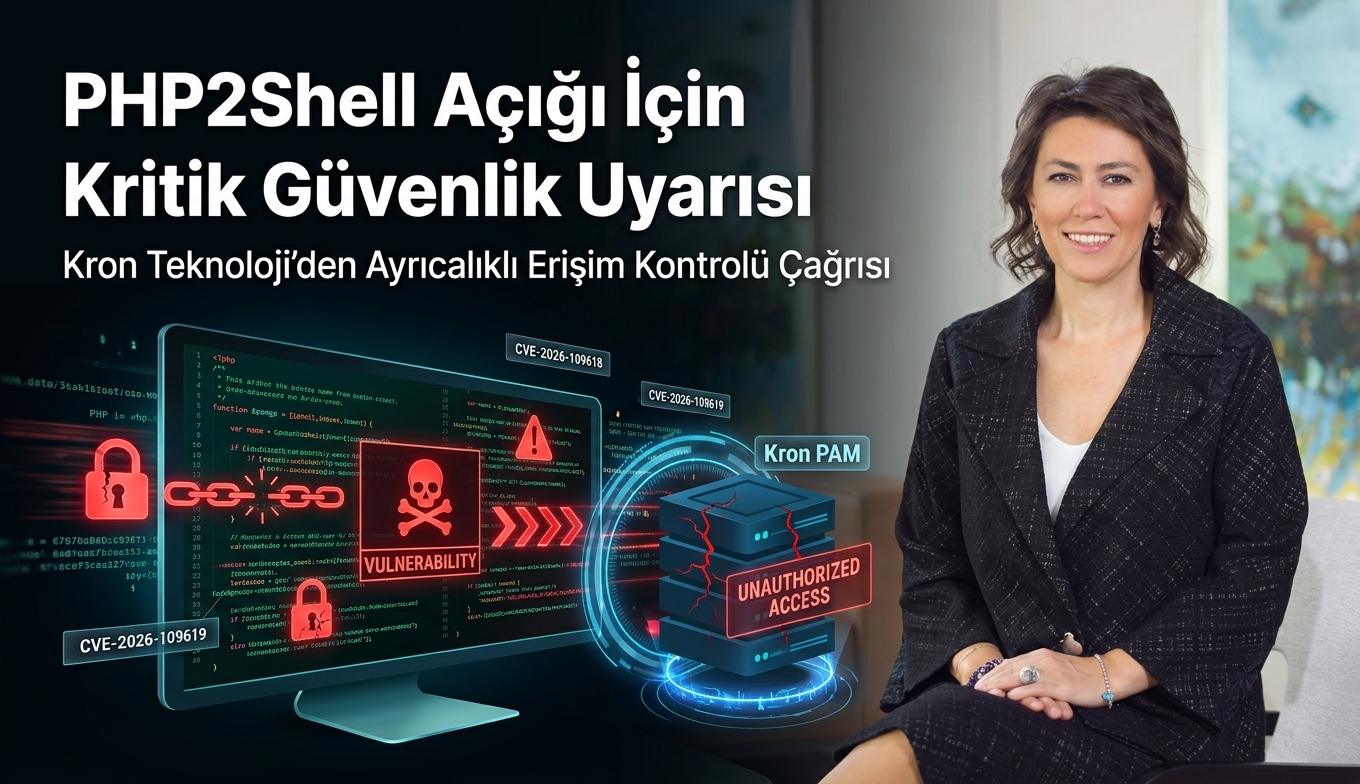
PHP2Shell Açığı Gündemde: Kron Teknoloji’den Erişim Güvenliği Uyarısı
PHP2Shell güvenlik açığı, internet siteleri ve kurumsal uygulamalarda kullanılan PHP altyapılarının güvenliğini yeniden gündeme taşıdı. Kron Teknoloji, kritik güvenlik açıklarına karşı yama ve güncelleme çalışmalarının yanı sıra kurumların ayrıcalıklı erişimleri de gözden geçirmesi gerektiğine dikkat çekiyor.
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, internet siteleri ve kurumsal uygulamalarda yaygın olarak kullanılan PHP altyapısındaki iki kritik güvenlik açığına karşı ulusal ölçekte güvenlik taraması başlattı. “PHP2Shell” olarak adlandırılan ve CVE-2026-109618 ile CVE-2026-109619 kodlarıyla takip edilen açıklar, kimlik doğrulama gerektirmeden uzaktan kod çalıştırılmasına veya hassas belleğe erişilmesine imkân tanıyabiliyor.
Siber Güvenlik Başkanlığı, e-Devlet hizmetlerinin güvenliğini olumsuz etkileyen herhangi bir durum tespit edilmediğini açıklarken, kamu ve özel sektöre kullandıkları PHP altyapılarını kontrol etmeleri ve güvenlik güncellemelerini vakit kaybetmeden uygulamaları çağrısında bulundu.
Yama Yönetimi İlk Adım, Erişim Kontrolü İkinci Adım
Kritik yazılım açıklarında hızlı güncelleme, riskin azaltılması için ilk adımı oluşturuyor. Ancak güvenliğin yalnızca açığın kapatılmasıyla sınırlı olmadığını belirten Kron Teknoloji, kurumların bu süreçte hangi kullanıcıların, uygulamaların ve servis hesaplarının kritik sistemlere erişebildiğini de gözden geçirmesi gerektiğine dikkat çekiyor.
Kritik sistemlerde geniş ve sürekli yetkiler yerine ihtiyaca göre sınırlandırılmış erişimlerin kullanılması; ayrıcalıklı hesapların kontrol edilmesi, erişimlerin kayıt altına alınması ve kritik oturumların izlenmesi, olası bir saldırının etkisinin sınırlandırılmasında önemli rol oynuyor.
Kron Teknoloji Eş Genel Müdürü Ayşe Yenel, PHP2Shell gibi kritik güvenlik açıklarının kurumlar için yalnızca yama yönetimi açısından değil, erişim güvenliği açısından da değerlendirilmesi gerektiğine dikkat çekerek,
“Bir güvenlik açığı, sistemdeki zayıf noktayı ortaya çıkarırken, bu sistemlere kimlerin ve hangi yetkilerle erişebildiği olası bir saldırının etkisini belirleyen kritik unsurlardan biri haline geliyor. Bu nedenle kurumların güvenlik güncellemelerini hızla uygularken aynı zamanda ayrıcalıklı hesaplarını ve kritik sistemlere yönelik erişimleri de düzenli olarak gözden geçirmesi gerekiyor. Erişimlerin ihtiyaca göre sınırlandırılması, izlenmesi ve kayıt altına alınması, güvenlik açıklarının oluşturabileceği riskin kontrol altında tutulmasına yardımcı oluyor.” dedi.
Kritik Erişimler Kontrol Altında Olmalı
Kron Teknoloji’nin ayrıcalıklı erişim yönetimi çözümü Kron PAM, kurumların kritik sistemlere yönelik ayrıcalıklı erişimleri merkezi olarak yönetmesine, yetkilendirmesine ve izlemesine olanak sağlıyor. Çözüm; çok faktörlü kimlik doğrulama, erişim onayları, parola kasası ve ayrıcalıklı oturumların izlenmesi gibi yeteneklerle erişimlerin kontrollü ve izlenebilir hale getirilmesini destekliyor.
PHP2Shell gibi kritik açıklar, kurumların yalnızca yazılım güvenlik güncellemelerini takip etmesinin değil, güncelleme bekleyen veya farklı nedenlerle risk altında bulunan sistemlere kimlerin ve hangi hesapların erişebildiğini de bilmesinin önemini bir kez daha ortaya koyuyor.